Sicherheitsrisiko: Angriffe auf Dateninfrastruktur
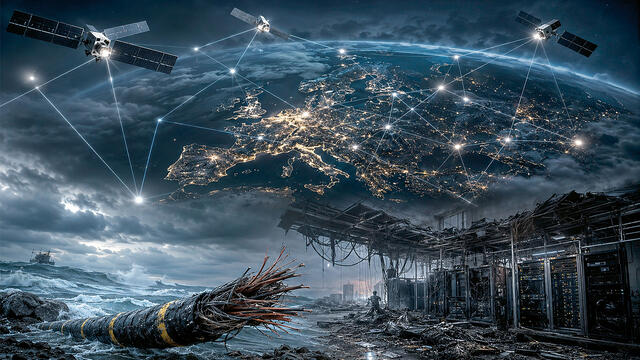
Die hybride Kriegsführung nimmt seit dem Jahr 2026 in unterschiedlichen Domänen neue Ausmaße an. So griff der Iran Datenzentren an, die Rechenleistungen für die Zivilgesellschaft und die US-Kriegsführung erbringen. Antiwestliche Akteure sabotieren Unterseekabel in einem bisher unbekannten Ausmaß. Russland stört mutmaßlich aus dem Weltall die GPS-Signale in Europa. Angriffe auf Dateninfrastrukturen gefährden Österreichs Sicherheit. Aus diesen Bedrohungen ziehen Österreich und das Bundesheer Lehren, um den Schutz vitaler Dateneinrichtungen
zu verbessern.
Die Sicherheitslandschaft dieses Jahrhunderts ist geprägt von hybriden Formen der Konfliktaustragung. Die militärisch-zentrierte Kriegsführung spielt sich primär mit militärischen Mitteln und Methoden auf einem militärischen Gefechtsfeld ab. Im Gegensatz dazu versteht man unter hybrider Konfliktführung den Einsatz unorthodoxer Mittel- und Methodenkombinationen in unterschiedlichen Domänen und Dimensionen. Dies geht in der Regel verdeckt und unterhalb der Kriegsschwelle vonstatten, wobei sowohl staatliche als auch nichtstaatliche Akteure hybride Aktivitäten ausüben können. Das hybride Repertoire umfasst beispielsweise Sabotage, Informationsoperationen oder Cyberangriffe. Diese Entgrenzung des Gefechtsfeldes, die Nutzung und Verbindung unterschiedlicher Domänen und Dimensionen sowie das Operieren in den Grauzonen diverser Schnittstellen erschweren die Abgrenzung zwischen Krieg und Frieden sowie die Trennung vom Militär und von der Zivilgesellschaft.
Fragen
Vor diesem Hintergrund stellen sich folgende Fragen: Welche Rolle kommt dem Militär in diesen Szenarien zu? Wie schützt man einen Staat vor hybriden Bedrohungen? Um diese Fragen konkret zu beantworten, werden die gegenwärtigen Entwicklungen hybrider Konfliktaustragungen beleuchtet. Dafür werden drei aktuelle Beispiele von Angriffen und deren Auswirkungen auf Rechenzentren, Unterseekabel und GPS-Signale herangezogen, bestehende Initiativen betrachtet und ein akuter Handlungsbedarf festgestellt. Daraus abgeleitet, lassen sich Lehren für Österreich und das Bundesheer ziehen.
Angriffe auf Rechenzentren
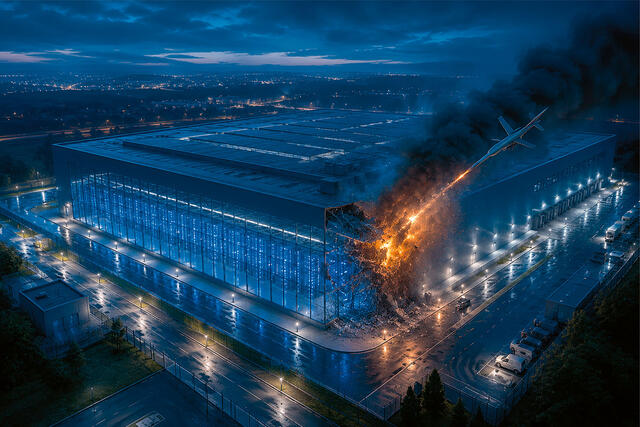
Im März 2026 griff der Iran in den Vereinigten Arabischen Emiraten zwei Datenzentren des Unternehmens Amazon mit Drohnen an. Auch in Bahrain gab es laut Amazon einen Drohnenangriff in der Nähe eines Rechenzentrums, der die Infrastruktur der Amazon Web-Services-(AWS-Datenbankdienst) betroffen hat. „Diese Angriffe haben strukturelle Schäden verursacht, die Stromversorgung unserer Infrastruktur unterbrochen und in einigen Fällen Brandbekämpfungsmaßnahmen erforderlich gemacht, die zu Wasserschäden führten“, schrieb AWS auf seiner Statusseite. Die Islamischen Revolutionsgarden des Iran reklamierten die Angriffe für sich und begründeten sie gegenüber Staatsmedien mit der Unterstützung dieser Rechenzentren für feindliche militärische und geheimdienstliche Aktivitäten.
Laut Beobachtern zählten die Angriffe möglicherweise zu den ersten physischen Angriffen auf Rechenzentren, die das technische Rückgrat für die unterschiedlichen digitalen Dienstleistungen darstellen, von Cloud Services über KI-Plattformen bis hin zu Banking Apps. Bisher erschienen staatliche Luftangriffe auf Rechenzentren nur wenigen als eine mögliche Bedrohung. „Es ist sehr wahrscheinlich, dass Rechenzentren in Zukunft angegriffen werden“, prognostiziert nun der schwedische KI-Forscher Vincent Boulanin vom Stockholm International Peace Research Institute (SIPRI). „Rechenzentren sind ein kritischer Baustein von KI-Fähigkeiten auf der nationalen Ebene. Aus diesem Blickwinkel können sie als Kritische Infrastruktur gesehen werden.“ James Shires vom britischen Think Tank Virtual Routes skizziert für den Schutz von Rechenzentren zwei Optionen: internationale Abkommen, die derartige Angriffe auf sie im Krieg verbieten oder individuelle verbesserte Verteidigungsmaßnahmen.
Die Angriffe unterstreichen die zivil-militärische Nutzung von Rechenzentren und illustrieren die damit verbundenen völkerrechtlichen Fragestellungen. Elf Millionen Menschen in den Vereinigten Arabischen Emiraten waren von den Angriffen auf die AWS-Datenzentren betroffen und konnten Dienstleistungen, die von den AWS-Datenzentren abhängen, wie beispielsweise Online-Banking, nicht in Anspruch nehmen. Die zivile Funktion dieser Datenzentren ist unbestritten. Es ist auch belegbar, dass das US-Militär Amazon-Rechenzentren nutzt. Im Jahr 2023 erhielt Amazon – gemeinsam mit anderen Firmen – den Zuschlag für das Projekt „Joint Warfighting Cloud Capability“ (JWCC), das beabsichtigt „einsatzkritische Cloud-Fähigkeiten“ zu entwickeln. Amazon ist zudem der Hauptanbieter für den Cloud-Dienst Claude Code, der in großem Ausmaß in US-Militärsystemen eingesetzt wird. Es gibt Hinweise, dass Claude Code während der Operation „Epic Fury“ („Gewaltiger Zorn“; Krieg Israels und der USA gegen den Iran ab Februar/März 2026) im Einsatz war und sich vermutlich auf Amazon-Rechenzentren stützte.
Aus rechtlicher Sicht schützt das Völkerrecht die zivile Infrastruktur vor direkten Angriffen, sofern keine Beweise vorliegen, dass diese der Unterstützung militärischer Handlungen dient. Bei Dual-Use-Gütern gestaltet sich die Lage hingegen schwieriger. Gelten Rechenzentren als rechtmäßige militärische Angriffsziele und wenn ja, unter welchen Umständen? Welche Vorsichtsmaßnahmen sind zu treffen, bevor Rechenzentren angegriffen werden, die auch zivile Zwecke erfüllen? Die wachsende Bedeutung von Rechenzentren wird weiterhin komplexe Fragen aufwerfen.
» Rechenzentren sind ein kritischer Baustein von KI-Fähigkeiten auf der nationalen Ebene. Sie können als kritische Infrastruktur
gesehen werden. (James Shires) «
Lehren für Österreich
Die iranischen Angriffe auf amerikanische Rechenzentren in Drittstaaten veranschaulichen die Hybridität und Komplexität moderner Konflikte sowie die Verwundbarkeit durch Auslagerung und Vernetzung.
Die Vermischung von ziviler und potenziell militärischer Nutzung macht Rechenzentren zu einem klassischen Beispiel für eine Dual-Use-Infrastruktur, die in hybriden Konflikten zur Zielscheibe werden kann. Ein Angriff auf ein Rechenzentrum zerstört keine konventionellen militärischen Objekte wie Flugzeuge oder Panzer, kann jedoch tausende Unternehmen oder Behörden gleichzeitig beeinträchtigen und letztlich auch die staatliche Souveränität gefährden. Der Angriff des Iran auf die AWS-Rechenzentren im Jahr 2026 veranschaulicht, wie es zunehmend schwieriger wird, die zivile und die militärische Sphäre von einander zu trennen.
Moderne Gesellschaften sind durch einen hohen Grad internationaler sowie digitaler Vernetzungen geprägt und lagern Aufgaben zunehmend aus, beispielsweise an Rechenzentren in Drittstaaten, also an für den Datenverkehr unabdingbare Infrastruktur, die sich außerhalb des eigenen Staatsgebietes befindet. So entstehen Abhängigkeitsverhältnisse und neue Angriffsflächen.
Österreich ist stark von Rechenzentren abhängig. Praktisch alle systemwichtigen digitalen Dienste wie Zahlungsverkehr, Verkehrs- und Logistiksysteme sowie Krankenhäuser laufen direkt oder indirekt über Rechenzentren. Ein Ausfall größerer Rechenzentren oder Cloud-Regionen würde Teile des Finanzsystems, der öffentlichen Verwaltung, der Industrie und der Gesundheitsversorgung betreffen. US-amerikanische Anbieter dominieren den europäischen Cloud-Markt. So nutzt auch Österreich internationale Cloud-Plattformen in großem Umfang, wobei die Daten oft nicht in Österreich liegen, sondern in anderen EU-Staaten wie Deutschland oder Irland. Die größte Schwachstelle bildet hierbei die Konzentration auf wenige Cloud-Anbieter und wenige Cloud-Regionen. Ein koordinierter Angriff könnte hier schwerwiegende Disruptionen verursachen.
» So gut wie alle kritischen digitalen Dienste wie Zahlungsverkehr, Verkehrs- und Logistiksysteme sowie Krankenhäuser laufen direkt oder indirekt über Rechenzentren. «
Übergang
Die EU ist bereits in mehreren Bereichen von der einer klassischen nationalen Souveränität zu einer geteilten Souveränität übergegangen. So ist beispielsweise Galileo ein gesamteuropäisches GPS-System, das kein Mitgliedstaat allein finanzieren oder betreiben könnte. Auch Copernicus, das Erdbeobachtungsprogramm der EU, gemeinsam in Partnerschaft mit der Europäischen Weltraumorganisation betrieben, ist eine gesamteuropäische Initiative, die als umfangreichstes ziviles Erdbeobachtungsprogramm der Welt gilt. In Anbetracht der bestehenden digitalen Vernetzungen und Auslagerungen ist eine geteilte europäische Souveränität in Belangen der digitalen Infrastruktur der realistischste Weg. In den nächsten Jahren sind dahingehend tiefgreifende Entwicklungen auf europäischer Ebene zu erwarten.
Österreichs erste Maßnahmen
Österreich verfolgt bereits eine Reihe von Bestrebungen, um erhöhte Verwundbarkeiten durch eine Vernetzung und Auslagerungen zu mindern. Der Digitale Aktionsplan Austria zur „Digitalen Souveränität“ schafft die notwendigen Grundlagen. Die neue österreichische Sicherheitsstrategie behandelt Cyber-Bedrohungen, hybride Gefahren und Kritische Infrastruktur ausdrücklich als wesentliche Sicherheitsherausforderungen. Daher wird die Cyber-Sicherheit nicht mehr nur als IT-Thema, sondern als nationales Sicherheitsrisiko betrachtet. Dennoch bleibt die österreichische und europäische Abhängigkeit von internationalen und insbesondere US-amerikanischen Cloud-Anbietern, insgesamt kritisch hoch.
» Es ist sehr wahrscheinlich, dass Rechenzentren in Zukunft angegriffen werden. (Vincent Boulanin) «
TRUPPENDIENST: Serie „Spuren der Kriege“
Europa ist in Gefahr. Externe Bedrohungen und Konflikte setzen den Kontinent unter Druck. Nach Jahrzehnten des Abbaus militärischer Fähigkeiten steht Europa vor der Notwendigkeit, seine zivile und militärische Widerstandskraft unter erheblichem Zeitdruck zu stärken. Zugleich zeigen aktuelle Kriege, wie schnell die Entwicklungen in der Technik und bei Doktrinen voranschreiten. Diese Veränderungen müssen beobachtet, beschrieben, eingeordnet und analysiert werden, um tragfähige Lehren zu ziehen. Lange als unumstößlich betrachtetes militärisches Denken gerät ins Wanken. Experten analysieren und folgern in der TRUPPENDIENST-Serie „Spuren der Kriege“ ihre Erkenntnisse für Österreich und das Bundesheer.
Angriffe auf Unterseekabel
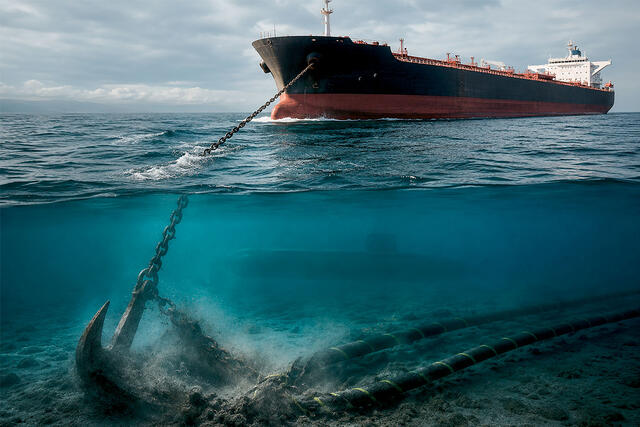
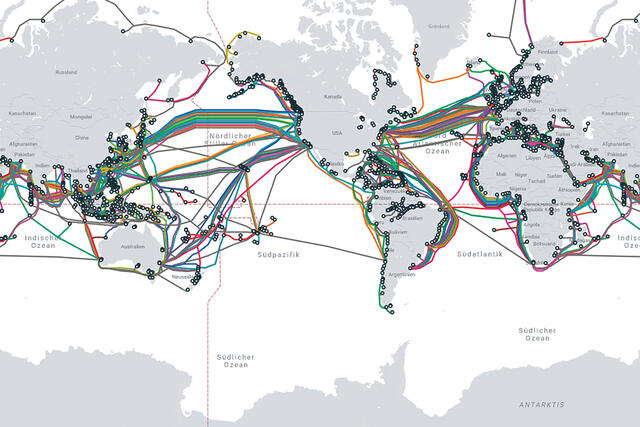
Die maritime Domäne hat sich als ein zentraler Austragungsort hybrider Kriegsführung herausgestellt. In den Meeren ist die nationale Sicherheit zunehmend mit dem Schutz einer essenziellen, aber überwiegend unsichtbaren Infrastruktur verknüpft. „Der Meeresboden ist ein Schlachtfeld“, sagte der australische Verteidigungsminister Richard Marles Ende Mai 2026 in Singapur bei einem Treffen mit dem britischen und dem US-amerikanischen Verteidigungsminister. Die Sabotage von Unterwasserkabeln, die er als „die Arterien moderner Zivilisation“ bezeichnete, habe ein bis dato ungekanntes Ausmaß erreicht. „In den letzten 18 Monaten haben wir eine Reihe von Angriffen auf die kritische Unterwasserinfrastruktur erlebt, deren Ausmaß und Häufigkeit historisch beispiellos sind“, sagte er. Unterseekabel transportieren schätzungsweise rund 95 bis 99 Prozent des eigenen Daten- und Internetverkehrs. Die Energiesicherheit ganzer Länder hängt von maritimen Gasleitungen und Stromverbindungen ab.
In Europa teilte der britische Verteidigungsminister John Healey im April 2026 mit, dass das Vereinigte Königreich einen Monat lang russische U-Boote im Nordatlantik verfolgt habe, die seiner Einschätzung nach eine Bedrohung für britische Pipelines und Seekabel darstellten. Britische Streitkräfte und Verbündete wie Norwegen hätten die Aktivitäten der russischen Schiffe verfolgt und abgewehrt. Der Vorfall zeigt den hohen Stellenwert von Unterseekabeln für europäische Sicherheitsinteressen.
» Für etwa 1,3 Millionen Kilometer Kabel gibt es lediglich 22 Reparaturschiffe. Aus europäischer Sicht ist das eine große strategische Schwachstelle. «
Lehren für Österreich
Obgleich Österreich ein Binnenland ist, ist es stark von internationalen Datennetzen abhängig und hat deswegen ein vitales Interesse an einer globalen sicheren Unterwasserinfrastruktur. Die effektive Zusammenarbeit auf der europäischen und internationalen Ebene ist aufgrund des transnationalen Charakters der Dateninfrastruktur in diesem Zusammenhang ein unverzichtbares Instrument.
Österreichs erste Maßnahmen
Österreich profitiert indirekt von EU-Initiativen zum Schutz der Unterwasserinfrastruktur. Zu diesen zählt der EU-Aktionsplan für Kabelsicherheit aus dem Jahr 2025 mit Maßnahmen zur Prävention, Überwachung, Reaktion und Wiederherstellung beschädigter Kabel. Forschungsprojekte wie „Vigimare“ zu Sensorik, Überwachungssystemen und Lagebildern oder das Permanent Structured Cooperation-Projekt „Critical Seabed Infrastructure Protection“ zur Sicherung der kritischen Unterwasserinfrastruktur können den Schutz der sensiblen europäischen Meeresinfrastruktur verbessern.
Da Österreich über keine eigene Marine oder Mittel zur Überwachung von Meeresgebieten verfügt, wäre es bei einer Beschädigung wichtiger Datenkabel zwar massiv betroffen, könnte aber nur indirekt reagieren. Insgesamt fehlt eine Gesamtstrategie für die Sicherheit der kritischen Unterwasserinfrastruktur und für die Abhängigkeit von internationalen Seekabeln als eigenständiges Handlungsfeld außerhalb der allgemeinen Infrastrukturpolitik. Relevante Aspekte in puncto Verwundbarkeit und Abhängigkeiten sind unter anderem die Eigentümerstrukturen der Unterseekabel und die Anzahl sowie die Eigentümer der Reparaturschiffe. Schätzungsweise die Hälfte der gesamten weltweiten Unterwasserbandbreite ist Eigentum oder in Pacht von vier US-Unternehmen (Amazon, Google, Meta, Microsoft), was eine enorme Machtkonzentration darstellt. Für die etwa 1,3 Millionen Kilometer Kabel gibt es lediglich 22 Reparaturschiffe, was bei Ausfällen zu signifikanten zeitlichen Verzögerungen führen kann. Aus europäischer Sicht sind dies große strategische Schwachstellen.
Angriffe auf Weltrauminfrastruktur
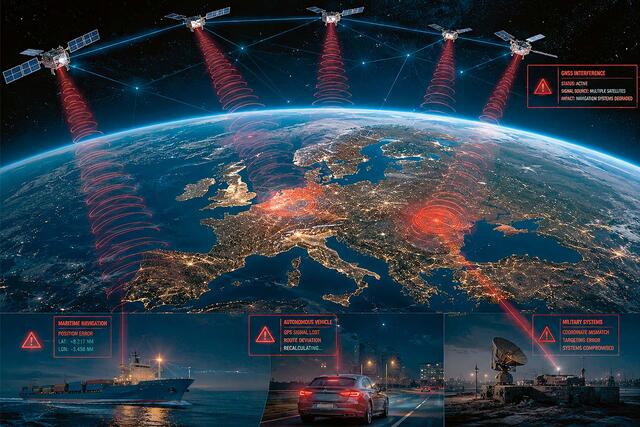
Die hybride Konfliktaustragung kann selbst irdische Grenzen überschreiten. So hat sich der Weltraum in den vergangenen Jahren als ein kritischer Bereich für die hybride Kriegsführung herauskristallisiert. Die ausschlaggebende Schwachstelle, die sich staatliche und nichtstaatliche Akteure dabei zunutze machen, ist die Abhängigkeit von satellitengestützten Diensten, die auch in Österreich immer mehr als strategisches Risiko wahrgenommen wird.
Seit Jahren verursachen Störimpulse über Europa, die oft nur wenige Sekunden dauern, Probleme in der Satellitennavigation. Bislang war die Ursache unbekannt. Jetzt liegt eine Studie der University of Texas im Vorabdruck vor, die den Ursprung zu einem russischen Satellitennetzwerk zurückverfolgt hat. Demnach ist Russland in der Lage, die Satellitennavigation in ganz Europa zu stören, was eine mächtige Waffe gegen den Kontinent sein könnte. Die Studie identifizierte den Jahren 2019 bis 2026 insgesamt 75 Störversuche, die von Bodenstationen in ganz Europa registriert wurden und teilweise bis Grönland und Kanada reichten. Diese Fälle gehören zu den ersten bekannten Beispielen für GPS-Störungen, die aus dem Weltall stammen. Das ist bedeutsam, weil herkömmliche GPS-Jammer eine eingeschränkte Reichweite haben. Ein GPS-Störsender im Weltall kann die Reichweite der Störsignale jedoch deutlich erhöhen. In den am schwersten betroffenen Regionen sank die Stärke der GPS-Signale von den üblichen 40 Dezibel auf zehn Dezibel ab – eine Beeinträchtigung, die eine zuverlässige Navigation unmöglich macht. „Mit einem weltraumgestützten Störsender könnte jemand, wenn er wollte, jeden Tag gezielt einen ganzen Kontinent stören“, so Ramsey Faragher, Leiter des Royal Institute of Navigation in London.
Satelliten sind im Alltag einer modernen Zivilisation unverzichtbar. Sie halten Stromnetze, Navigationssysteme und den digitalen Zahlungsverkehr am Laufen. Die Folgen von großflächigen, bewussten Störsignalen können weitreichend und überaus gefährlich sein. Die GPS-Sabotage zeigt erneut, wie eine hybride Konfliktführung die zivil-militärischen Grenzen verwischt. Bei GPS handelt es sich um ein klassisches Dual-Use-System mit zivilen (beispielsweise Navigation) und militärischen Anwendungen (beispielsweise Drohnensteuerung). Die GPS-Sabotage ist somit ein typisches Beispiel für eine Methode der hybriden Konfliktführung, die, obwohl sie unterhalb der Kriegsschwelle stattfindet, sowohl der Zivilgesellschaft als auch dem Heerwesen eines Staates großen Schaden zufügen und die Handlungsfähigkeit einschränken kann. Das Recht steht in einem gewissen Spannungsverhältnis zur Realität der Dual-Use-Infrastruktur. Obwohl der „Outer Space Treaty“ die Militarisierung des Weltraumes verbietet, befindet sich die zivil-militärische Infrastruktur im Weltraum, der sich mit steigender Tendenz zu einem Konfliktschauplatz entwickeln wird. Die damit assoziierten rechtlichen Fragestellungen sind noch nicht ausreichend geklärt.
» Mit einem weltraumgestützten Störsender könnte jemand jeden Tag gezielt einen ganzen Kontinent stören. (Ramsey Faragher) «
Lehren für Österreich
Ähnlich wie bei Rechenzentren und Unterseekabeln handelt es sich bei Satelliten um eine Infrastruktur, die im Alltag oft unsichtbar bleibt, aber für den Betrieb der kritischen Systeme einer modernen Gesellschaft unersetzlich ist. Selbst in Friedenszeiten können Satelliten ins Visier von böswilligen Angreifern geraten. Die Überwachung und Absicherung von Satelliten erfordern daher hochentwickelte technologische Fähigkeiten sowie multilaterale Partnerschaften.
Österreichs erste Maßnahmen
Österreich ist auf europäischer und auf nationaler Ebene in der Weltraumpolitik aktiv. 2022 identifizierte die EU in ihrem Strategischen Kompass das Weltall als strategische Domäne und rief zu einer EU-Weltraum-Strategie für Sicherheit sowie Verteidigung auf. Im Anschluss an dieses politische Momentum entwickelte die EU die erste Strategie dieser Art. Die „European Defence Readiness Roadmap 2030“ beinhaltet den „European Space Shield“, der aktuell ausgearbeitet wird und die Verteidigungsfähigkeiten der Mitgliedsstaaten in einem zunehmend feindlichen Bedrohungsumfeld stärken soll.
Österreich ist Mitglied der Europäischen Weltraumorganisation (European Space Agency, ESA). Ihr amtierender Generaldirektor ist der Österreicher Josef Aschbacher. Unser Land kann auf eine lange Tradition der „Weltraumrechtpolitik“ zurückblicken. Zwischen den Jahren 1962 und 1996 war der Vorsitzende des UN-Komitees für die friedliche Nutzung des Weltraumes (UNCOPUOS) stets ein österreichischer Diplomat. Seit dem Jahr 1993 finden die jährlichen Tagungen des UNCOPUOS und seiner beiden Unterausschüsse, der Wissenschaftlich-Technische Unterausschuss und der Rechtsunterausschuss, in Wien statt. Das Büro der Vereinten Nationen für Weltraumangelegenheiten (UNOOSA) befindet sich ebenfalls in Wien. Darüber hinaus wurde im Jahr 2002 das European Space Policy Institute (ESPI) in Kooperation mit ESA und Österreich gegründet, das seinen Sitz in Wien hat.
Auf der nationalen Ebene behandelt Österreich hybride Bedrohungen insgesamt als sicherheitspolitisches Querschnittsthema, das auch Weltraumaspekte umfasst. Ein Eckpfeiler des österreichischen Ansatzes ist die Forschung, darunter das zivile Sicherheitsforschungsprogramm KIRAS, das nationale Forschungsvorhaben zum Weltraum unterstützt. Ein weiteres Beispiel ist ein Forschungsprojekt zur Sicherheit von Satellitennavigationssystemen, woran das Verteidigungsministerium mit mehreren Partnern, darunter mit der Technischen Universität Graz, beteiligt ist, das elektromagnetische Störungen von Navigationsdaten auf Truppenübungsplätzen simulieren und somit wertvolle authentische Daten generieren konnte (siehe TD-Heft 2/2025 „Wenn Messinstrumente lügen“). Darüber hinaus ist Österreich in EU-Weltraumprogramme wie Galileo, das Weltraumüberwachungsprogramm SSA der ESA oder das European Union Governmental Satellite Communications (GOVSATCOM-) Programm eingebunden. Insgesamt zielen diese Initiativen auf die „Härtung“ der Systeme und Prozesse und auf die Stärkung der Resilienz ab. Ausbaufähig sind die derzeit begrenzten Fähigkeiten zur Identifizierung sowie die Zuordnungsfähigkeit (Attribution) von Schaddaten durch Spamming (Datenüberlastung) und Spoofing (Datenverfälschung).
» Ausbaufähig sind die derzeit begrenzten Fähigkeiten zur Identifizierung sowie die Zuordnungsfähigkeit von Schaddaten. «
Autonomie: Digitale Souveränität
Ob Rechenzentren, Unterseekabel oder Satelliten: Hybride Bedrohungen zeigen die erheblichen Risiken, die sich aus diversen technologischen Abhängigkeiten ergeben. In diesem Zusammenhang ist die „digitale Souveränität“ ein Schlüsselbegriff. Sie bezeichnet die Fähigkeit, die wesentliche digitale Infrastruktur, Datenräume, Plattformen, KI-Systeme und Verschlüsselungs- sowie Cloud-Technologien eigenständig zu gestalten, zu regulieren und zu schützen. So sinken die Risiken von Störungen, Angriffen und Drucksituationen sowie potenzielle Schadensausmaße. Die „digitale Souveränität“ kann als Teil der breiteren europäischen Bemühungen um eine „strategische Autonomie“ aufgefasst werden.
Im November 2025 präsentierte der österreichische Ministerrat ein Maßnahmenpaket zur Stärkung der „digitalen Souveränität“, das zwölf konkrete Bestimmungen/Richtlinien im Bereich der „digitalen Souveränität“ auf nationaler Ebene beinhaltet. Diese umfassen u. a. das Bekenntnis zu Open-Source-Alternativen, die Verankerung des Kriteriums der „digitalen Souveränität“ bei Vergaben des Bundes im Bundesvergabegesetz oder einen „Souveränitätsbonus“ in der Förderpolitik für Projekte bzw. Initiativen aus Österreich und Europa. Der Umstieg des Bundesheeres auf die Open-Source-Software LibreOffice ist ein Beispiel für die erfolgreiche Umorientierung zu Open-Source-Alternativen in der Verwaltung. Weitere Schwerpunkte sind Investitionen in digitale Schlüsseltechnologien wie KI, Cybersecurity und Quantentechnologien. Ein konkretes Beispiel dieser strategischen Technologieförderung lässt sich an der AI Factory Austria (AI:AT) festmachen, bei der es sich um eine nationale Initiative zur Stärkung des österreichischen KI-Ökosystems handelt. Sie verfolgt das Ziel, neue Kooperationsmöglichkeiten zwischen Wirtschaft und Forschung zu schaffen sowie Unternehmen, Start-ups und Forschungseinrichtungen zu unterstützen.
Österreich unterstützt darüber hinaus zahlreiche EU-Initiativen, um Abhängigkeiten in verschiedenen Hinsichten (wirtschaftlich, außen- oder sicherheitspolitisch) zu reduzieren. Der „Critical Raw Materials Act“ der EU (2024) zielt darauf ab, die Bezugsquellen von kritischen Rohstoffen zu diversifizieren und die Abhängigkeit von außereuropäischen Produzenten zu verringern. Der Strategische Kompass für Sicherheit und Verteidigung in der EU (2022) ist dafür ein wegweisendes außen- und sicherheitspolitisches Grundlagendokument.
Am 3. Juni 2026 verabschiedete die EU-Kommission mit einer umfassenden Veränderung ihres Technologieansatzes ein ehrgeiziges Maßnahmenpaket zur Stärkung der digitalen Autonomie. Das Paket beinhaltet zwei Legislativvorschläge („Chips Act 2.0“ und „Cloud and AI Development Act“), die Open-Source-Strategie sowie einen strategischen Fahrplan für die Digitalisierung und KI im Energiebereich. Bedeutend sind auch die Quantum-Europa-Strategie, die Datenunion-Strategie, die EU-Startup- und Scaleup-Strategie oder der Digitale Omnibus mit seiner Vereinfachung von Rechtsnormen zu digitalen Sachverhalten.
» Die „digitale Souveränität“ kann als Teil der europäischeren Bemühungen um eine „strategische Autonomie“ aufgefasst werden. «
Fazit
Eine moderne Gesellschaft hängt in einem hohen Grad von einer oft unsichtbaren Infrastruktur im Hintergrund, wie eben Satelliten, Rechenzentren oder Unterseekabeln, ab. Angriffe gegen diese Infrastruktur können eine Gesellschaft destabilisieren oder gar zum Stillstand bringen. Der vorausschauenden „Blackout-Resilienz“ kommt daher eine entscheidende Bedeutung zu, sodass kritische Systeme selbst in Krisenszenarien weiter funktionieren. Das ist eine gesamtstaatliche und gesamtgesellschaftliche Aufgabe. Strategische Abhängigkeiten verkörpern ein Risiko für die Souveränität von Nationalstaaten und der EU. Gerade bei geopolitischen Spannungen können Drittstaaten solche Abhängigkeiten instrumentalisieren und als Druckmittel verwenden, wodurch die volle Handlungsfähigkeit der Nationalstaaten oder der EU nicht mehr gegeben wäre. Daher sind die aktuellen Strategien der EU zur Verbesserung der strategischen Autonomie, sei es wirtschaftlich, energie- oder sicherheitspolitisch, essenziell für alle beteiligten Mitgliedstaaten. Diese Bemühungen auf nationaler und auf europäischer Ebene müssen mit voller Kraft weiterverfolgt und die beschlossenen Grundsatzdokumente umgesetzt und rasch mit Leben befüllt werden, möchte man einen großen Zusammenbruch vitaler staatlicher Datennetze –
ausgelöst durch feindliche Angriffe – vermeiden.
» Der vorausschauenden „Blackout-Resilienz“ kommt eine entscheidende Bedeutung zu, sodass kritische Systeme in Krisenszenarien weiter funktionieren. «
Lehren auf einen Blick
- Hybride Bedrohungen sind multidimensional. In einer hochgradig vernetzten und digitalisierten Welt sind Schutzmaßnahmen zur nationalen Sicherheit auch außerhalb des eigenen Staatsgebietes, beispielsweise im Unterseebereich oder im Weltraum, notwendig. Daher ist eine wirksame Zusammenarbeit mit gleichgesinnten Partnern erforderlich.
- Da hybride Aktivitäten oft verdeckt unterhalb der Kriegsschwelle ablaufen, sind Detektions- und Attribuierungsfähigkeiten notwendig, um hybride Bedrohungen rechtzeitig zu identifizieren und adäquate Schutzmaßnahmen treffen zu können.
- Die Daten- und Blackout-Resilienz Österreichs und im Bundesheer sollte noch weiter erhöht werden.
- Datenknoten und Rechenzentren müssen zusätzlich abgesichert und gehärtet werden.
Autoren
Oberst dhmfD Mag.(FH) Daniel Hikes-Wurm, MA MAS
Publikationen